
はじめに|PHPの脆弱性で、学校のホームページまで一時停止
- PHPの脆弱性とは何か、何が起きたかをやさしく整理
- 先生が自分の端末でやること3つ(パスワード点検・更新・2段階認証)
- 学校の端末とシステムは、管理者に何を聞けばいいか
2026年10月21日の夜、ホームページの裏側で動く「PHP」に、重大な脆弱性(セキュリティ上の穴)の修正版が公開されました。首相がXで呼びかけ、学校のホームページを一時停止した自治体もありました。
ニュースを見て「先生の自分も、何かしないといけないの?」と不安になった方も多いのではないでしょうか。
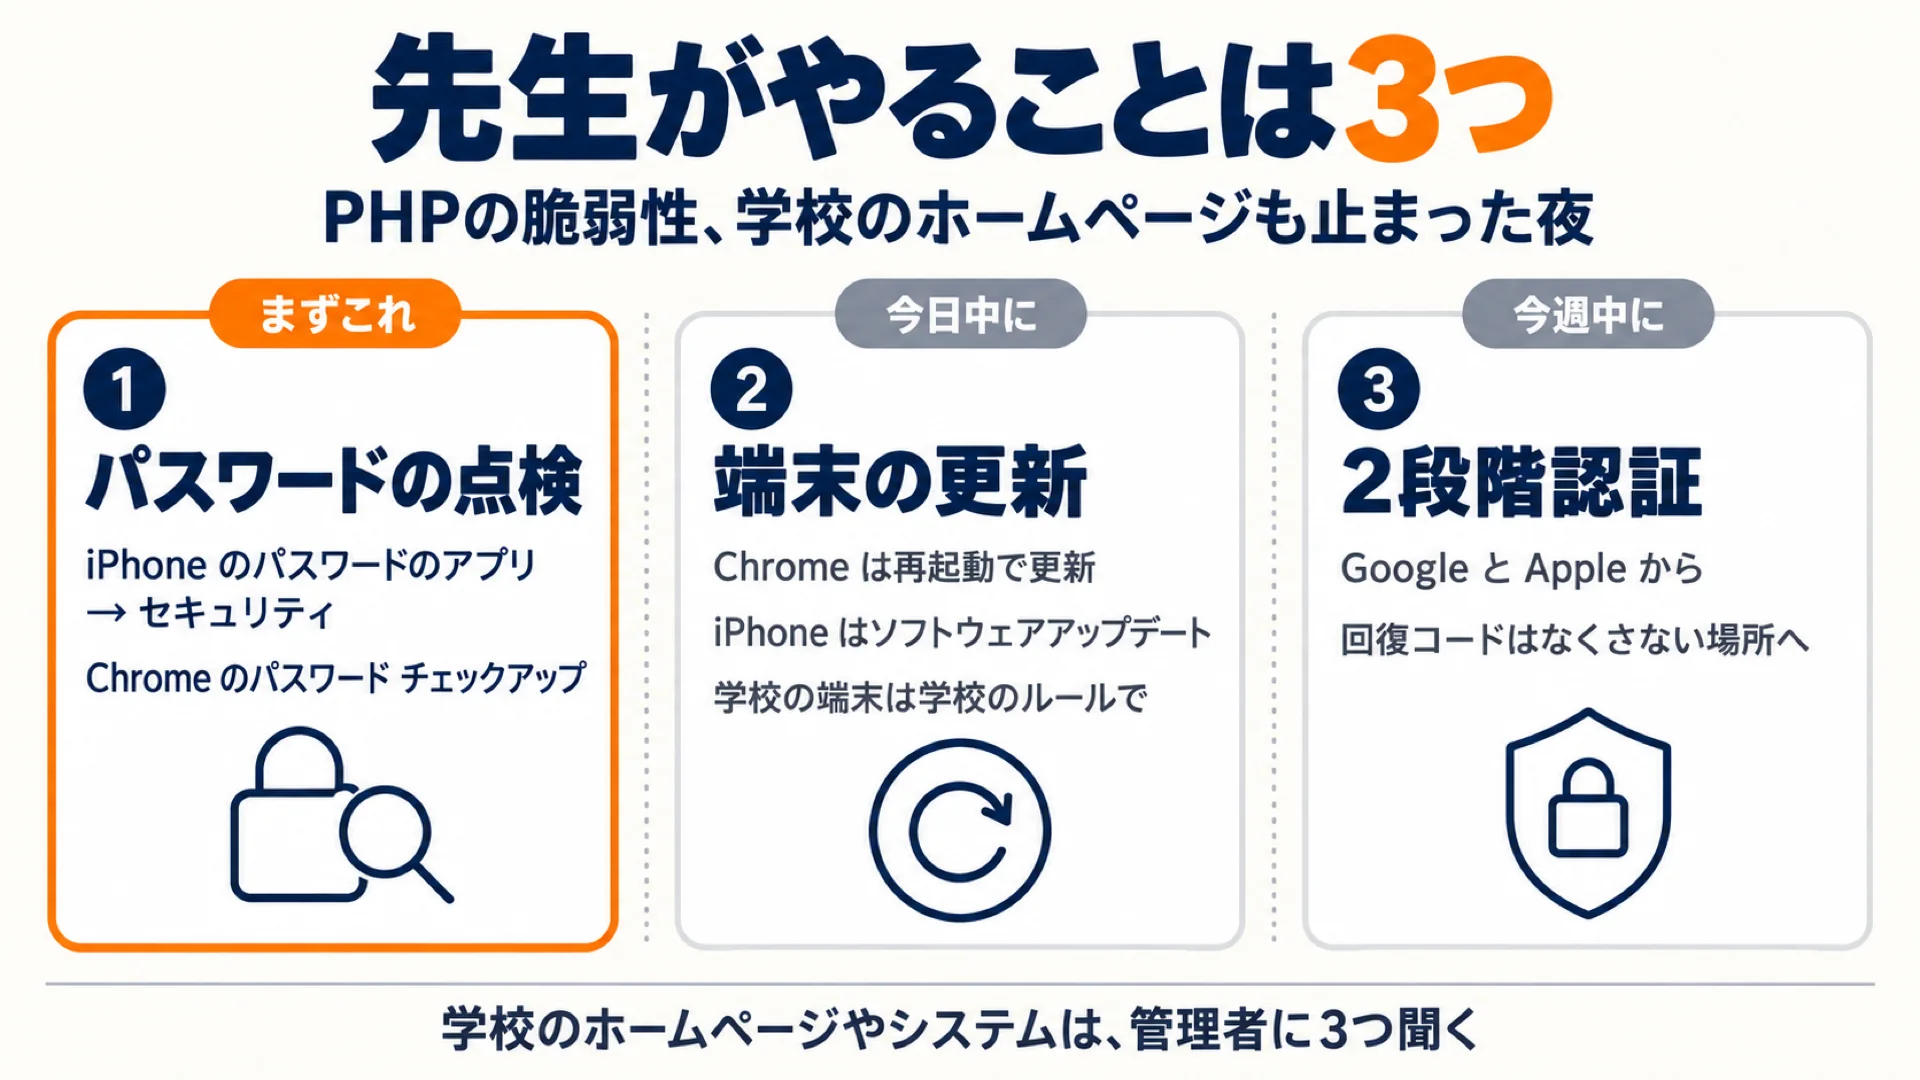
結論から言うと、PHPの穴を塞ぐのはサーバーの管理者の仕事です。先生がやるのは、パスワードの点検・端末の更新・2段階認証の3つ。学校のホームページやシステムは、管理者に確認します。
この記事では、PHPの脆弱性とは何かから、先生が今日やること、管理者に聞くこと、そして授業で話せることまで、順番に解説します。
こんな人におすすめ
- PHPの脆弱性のニュースを見て、何をすればいいか分からない先生
- 学校のホームページや校務のシステムが大丈夫か、気になっている方
- パスワードや更新の大切さを、授業で生徒に伝えたい先生
PHPの脆弱性とは?|学校のホームページの裏側で動く部品の「穴」
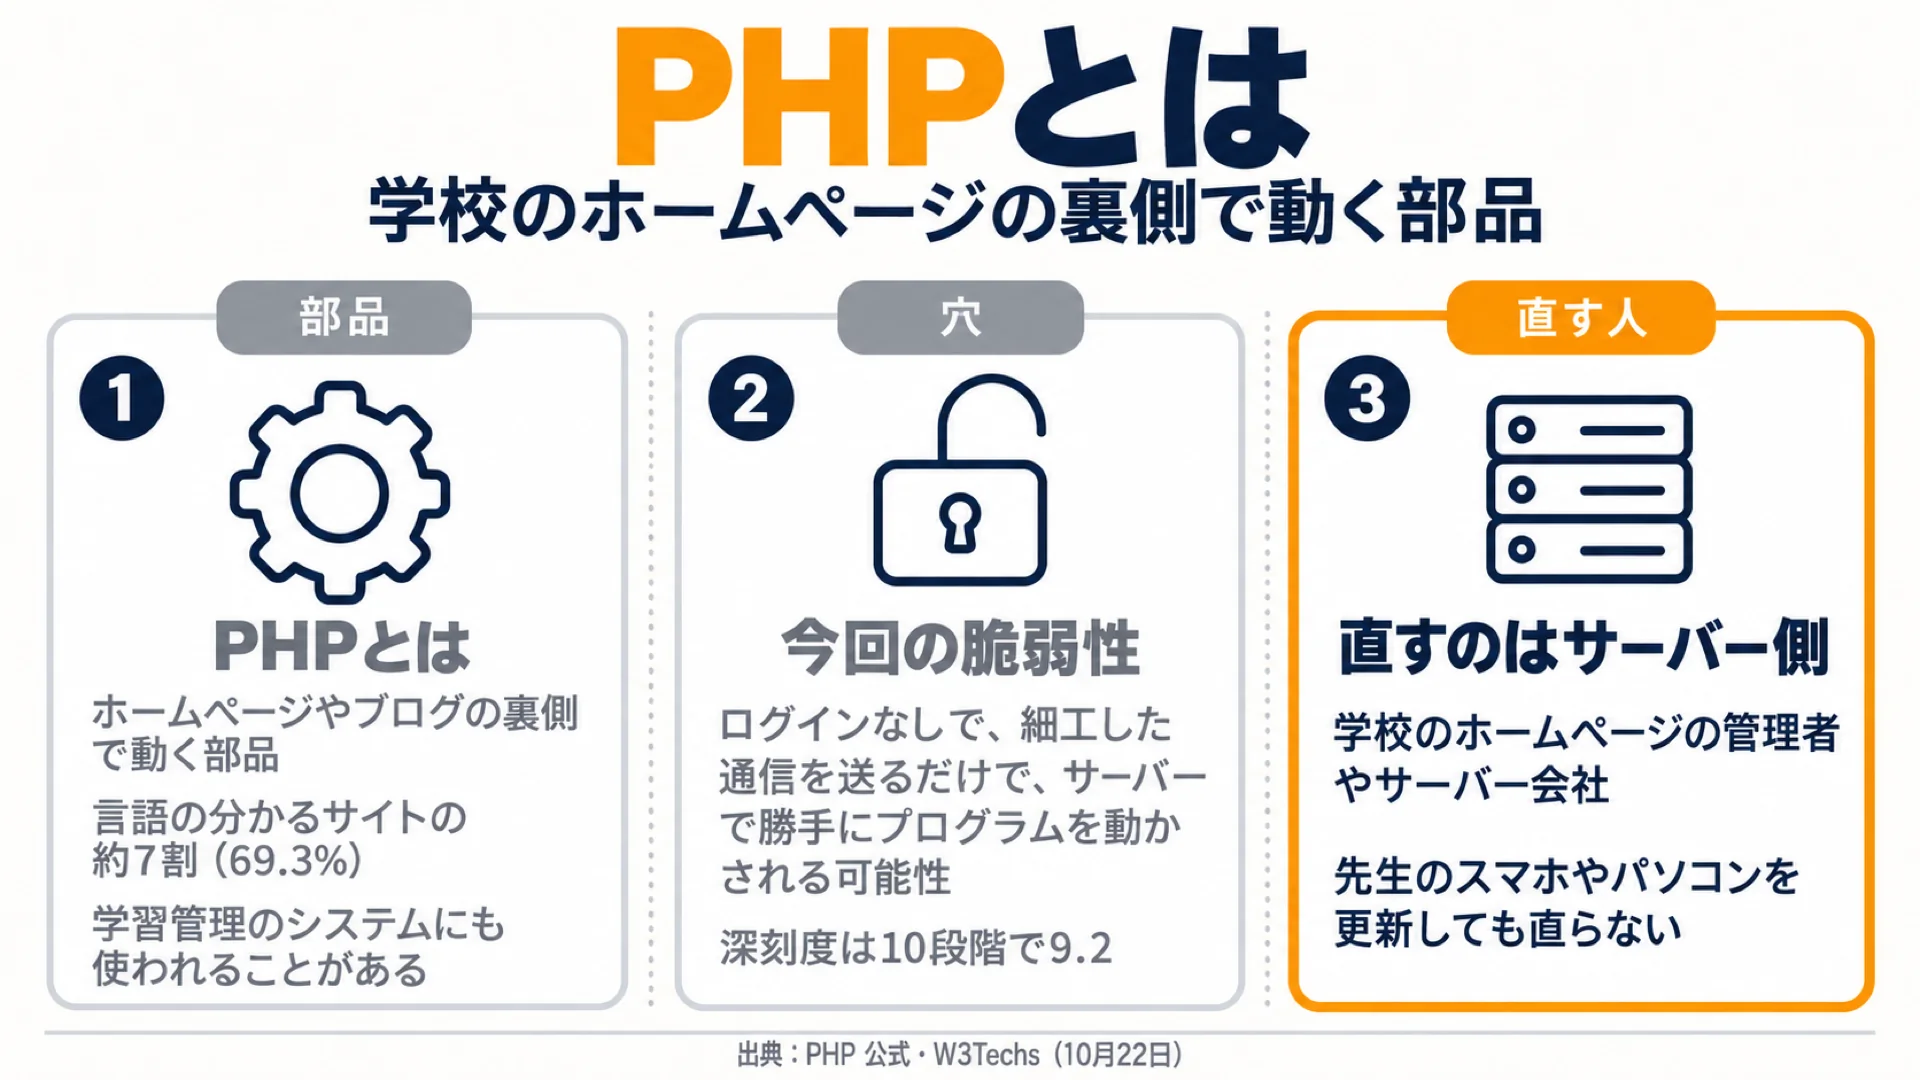
PHP(ピーエイチピー)は、ホームページやブログの裏側で動くプログラミング言語です。WordPressのような、記事やページを管理する仕組み(CMS)もPHPで作られています。
サーバー側の言語が分かるサイトのうち、69.3%がPHPを使っています(W3Techs調べ・2026年10月22日時点)。学校のホームページや、Moodleのような学習管理のシステムに使われていることもあります。
今回見つかったのは、そのPHPそのものの穴です。ログインしなくても、細工した通信を送るだけで、サーバーで勝手にプログラムを動かされるおそれがありました。深刻度は10段階で9.2と、とても高い評価です。
| 項目 | 内容 |
|---|---|
| 呼び名 | PHP2Shell(CVE-2026-109618・CVE-2026-109619の2件) |
| 深刻度 | 10段階で9.2(2件とも)。ただし攻撃の難しさは「高い」評価 |
| 修正版 | 8.5.12・8.4.27・8.3.36・8.2.35 |
| 8.1以前の版 | 通常の修正版は出ない。新しい版への移行が必要 |
| 対応する人 | サーバーの管理者・サーバー会社・システムを作った会社 |
穴があるのはサーバーの側です。先生のスマホやパソコンに、PHPの穴がそのまま空いているわけではありません。
何が起きたか|首相の呼びかけと、学校のホームページの一時停止
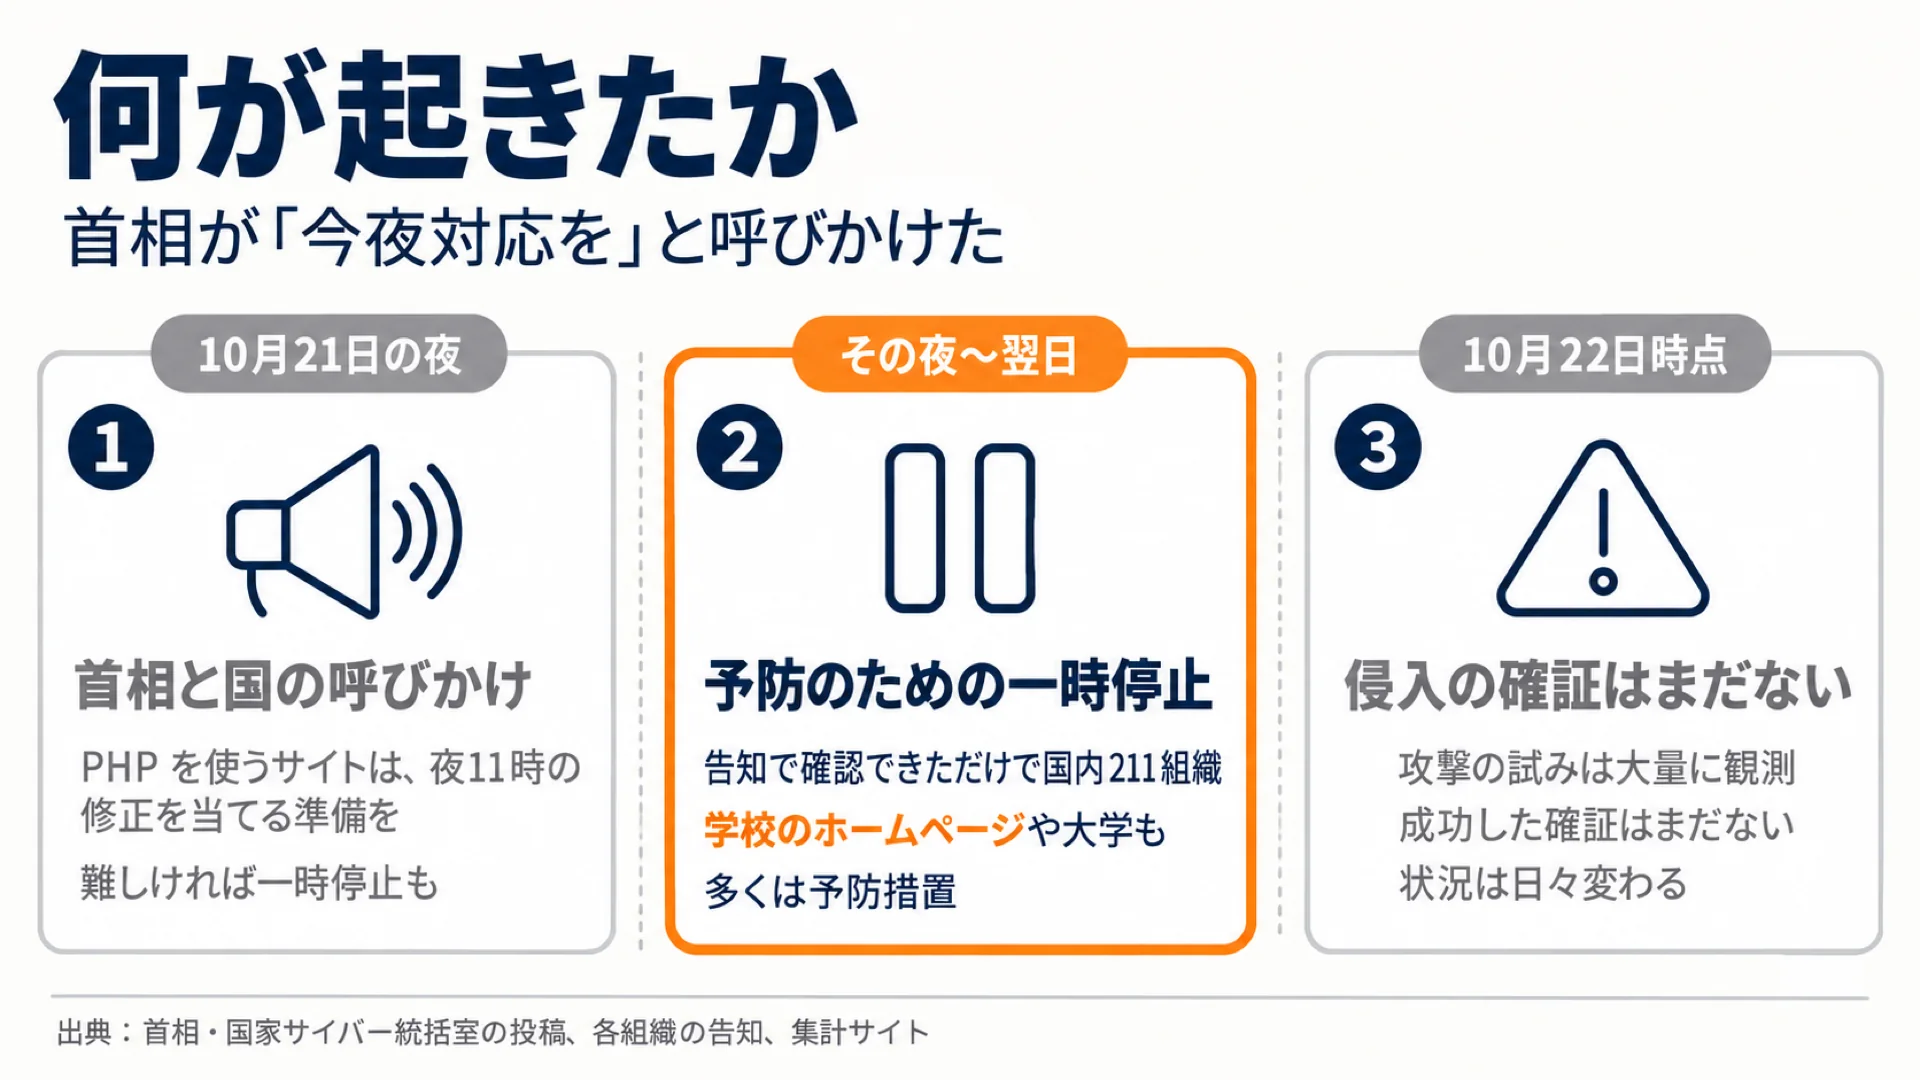
今回は、修正版が出る前から国が呼びかけたことで、大きなニュースになりました。流れを時系列で整理します(日時は日本時間)。
- 10月20日:PHPの開発チームが「重大なセキュリティ更新を出す」と予告
- 10月21日の昼:国家サイバー統括室がXで、夜の修正版に備えるよう呼びかけ
- 10月21日 21時55分:首相がXで「今夜に対応して頂きたい大至急のお願い」と投稿
- 10月21日 23時ごろ:PHPの修正版が公開
- 10月21日〜22日:予防のため、多くのサイトが一時停止
首相の投稿は、修正版をすぐ当てる準備を求め、難しければサイトを一時的に止めることも有効策の一つとしていました。呼びかけの相手は、サイトを管理している側です。
告知で確認できただけでも、国内の211の組織が一時停止しました(セキュリティの話題をまとめるブログ「piyolog」の集計)。その中には、学校のホームページもありました。
- 練馬区(東京都):「学校ホームページのメンテナンス(一時停止)」を告知
- 本庄市(埼玉県):市立小中学校のホームページを10月22日から閲覧停止
- 大学:筑波大学・岐阜大学などでも同じような対応
攻撃の試みは、修正版が出る前から観測されていました。一方で、侵入に成功した確かな例は、10月22日時点では確認されていません。多くの一時停止は、被害が出たからではなく予防のためです。
JPCERT/CC(日本のセキュリティの調整機関)は、「痕跡が無くても攻撃されていないとは断定できない」としています。管理者は修正を当てたうえで、侵入されていないかの確認も求められています。状況は日々変わるので、最新の情報は公式の発表で確かめてください。
よくある誤解
| よくある誤解 | 実際は |
|---|---|
| 首相が呼びかけたから、先生も何か対応しないといけない | PHPに対応できるのはサーバーの管理者。先生は自分の端末とアカウントを守る |
| スマホやパソコンを更新すれば、PHPの穴も直る | 直らない。穴はサーバーの側にある |
| パスワードを確認すれば、PHPは大丈夫 | PHPの穴は塞がない。ただし使い回しをなくすことは、別の攻撃への備えになる |
| 止めた学校のホームページは乗っ取られた | 多くは予防のための一時停止 |
AIが穴を見つけた|これから更新は増えていく
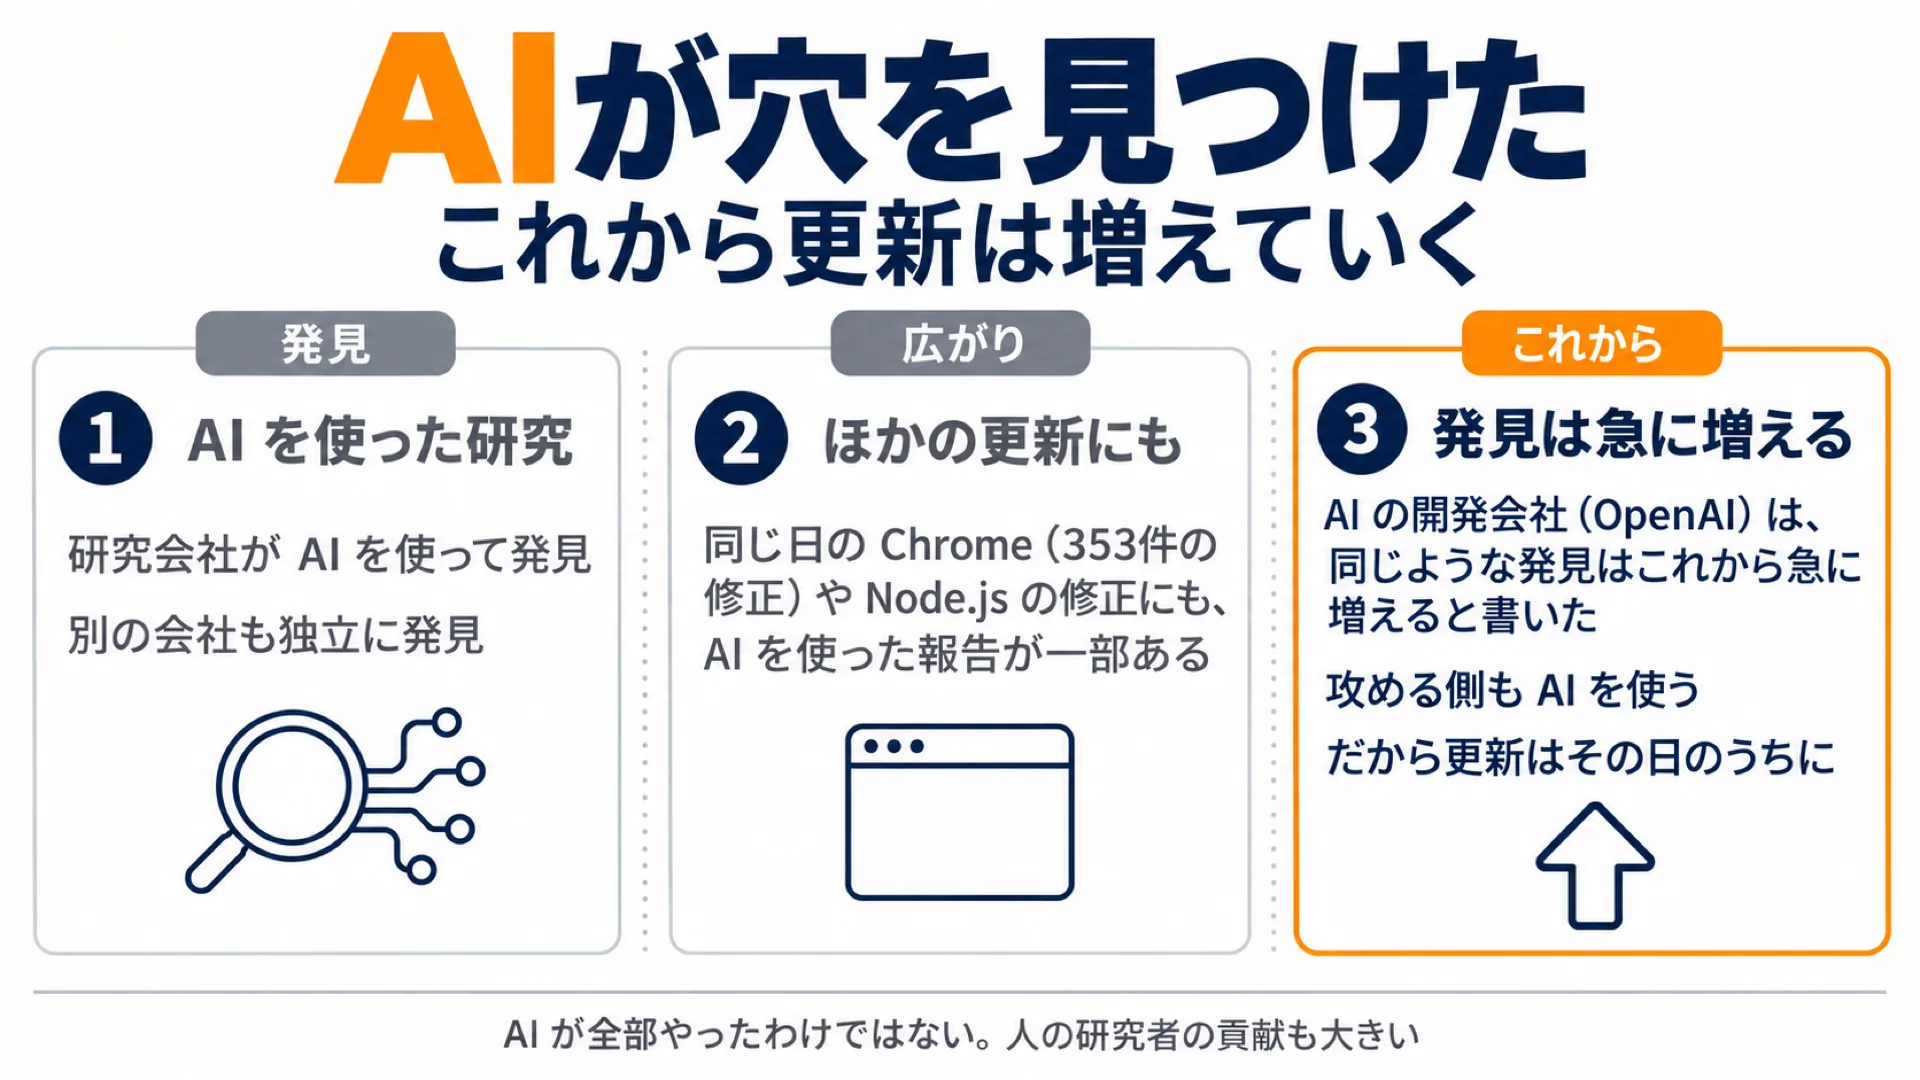
今回のニュースで注目されたのが、AIが穴を見つけたことです。PHPの2つの穴は、研究会社のCalifがOpenAIのAI(GPT-5.6 Sol)を使って見つけました。セキュリティ会社のWizも、AIを使って別に同じ穴を見つけています。
同じ10月21日(日本時間)には、Node.js(アプリやウェブサービスの裏側で動く仕組み)とChromeでも、重大な更新が出ました。どちらも、報告した人の中にAIの名前があります。
- Node.js:10件の修正。いちばん重い穴の報告者は「OpenAI Codex Security」
- Chrome 156:353件の修正。報告者にAnthropic(Claudeが支援)やOpenAI Codex Securityの名前
OpenAIは「同じような発見は、これから数か月で急に増える」と書いています。古いプログラムに長く隠れていた穴を、AIが次々に見つけられるようになったからです。
攻撃する側もAIを使います。修正の中身から攻撃の道具を作るまでの時間が、どんどん短くなっています。つまり、更新は今回で終わりではなく、これからも増えていきます。「更新の通知が来たら、その日のうちに」が大切になります。
先生の端末でやること3つ|パスワード点検・更新・2段階認証
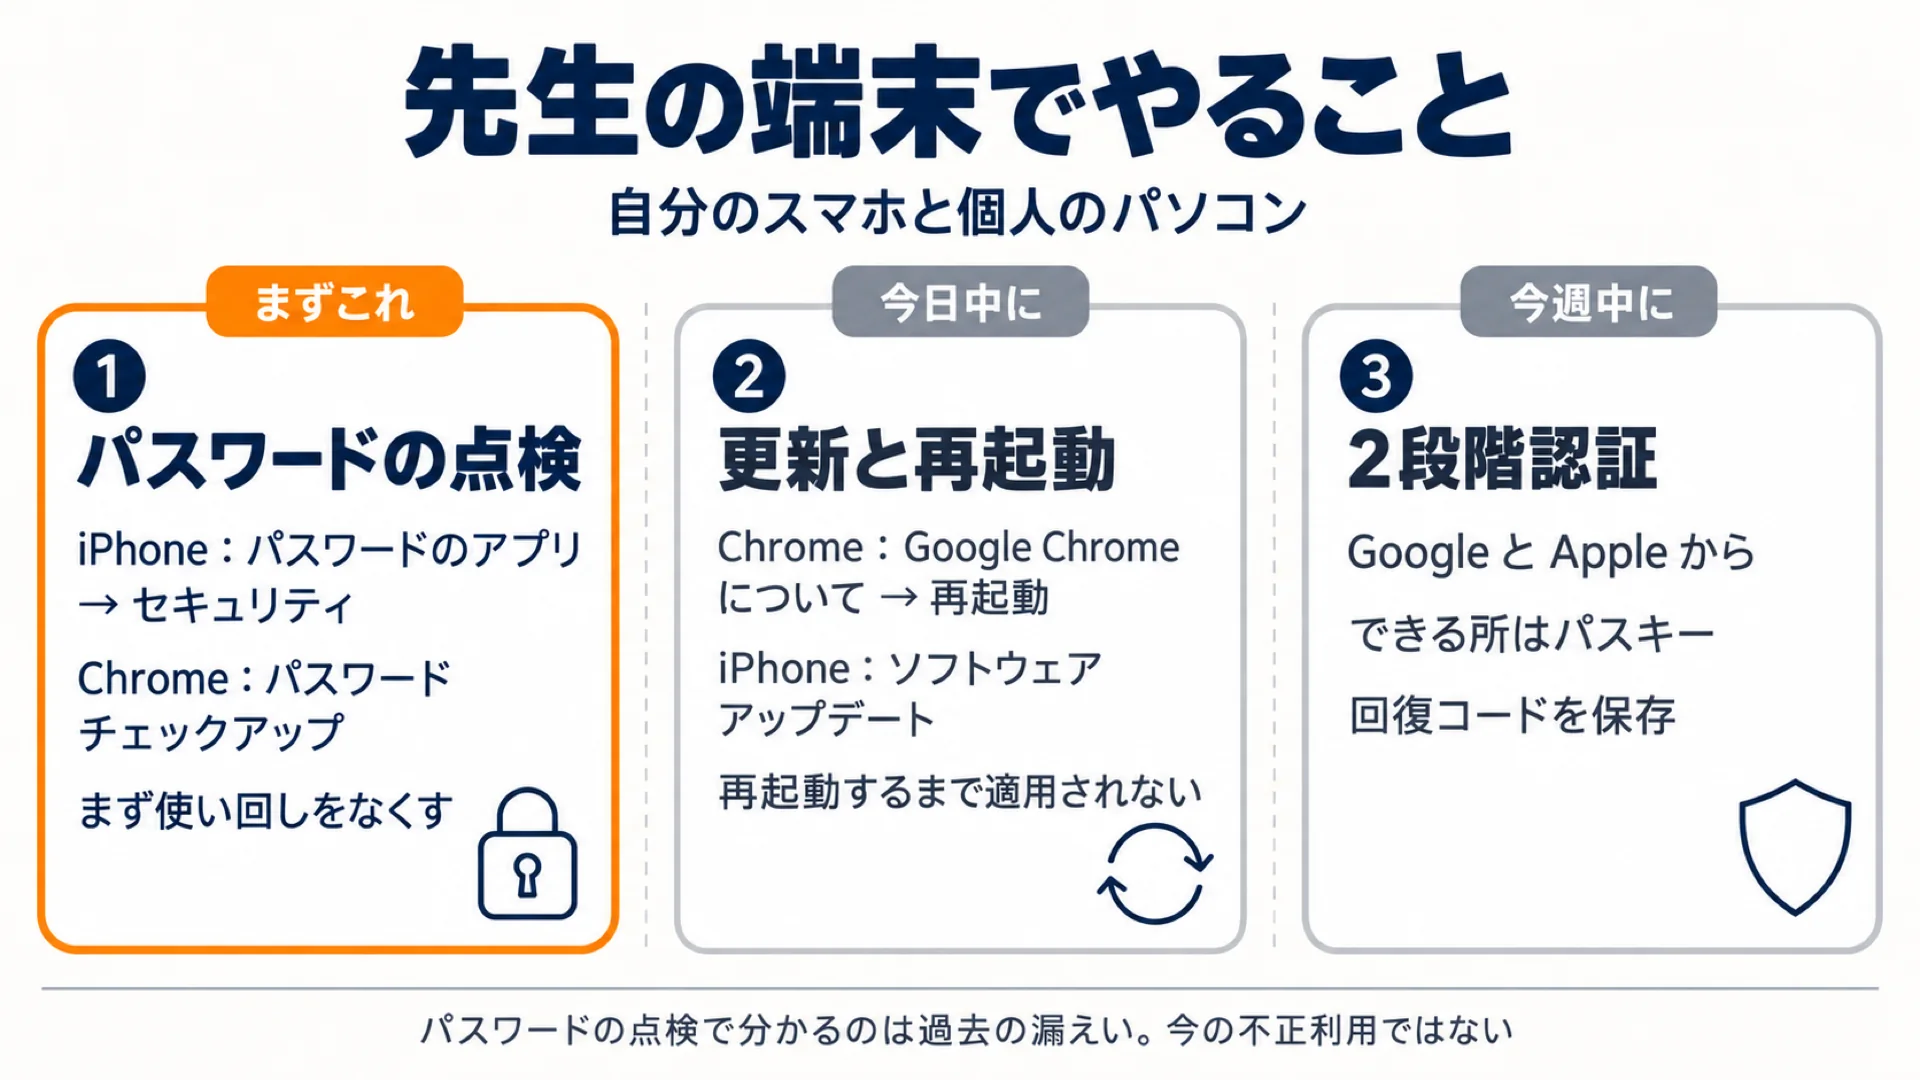
PHPの対応は管理者に任せるとして、先生が自分で守れるのは自分のスマホとパソコン、そしてアカウントです。3つとも10分ほどで終わります。
同じ10月には、国内のサービスで大規模な漏えいの公表も続きました。たとえばソースネクストは10月15日に、メールアドレスやパスワードなど22,519,960件の会員情報が漏えいした可能性を公表しています。漏れたパスワードは、別のサービスで自動的に次々と試されます。
1. パスワードの点検(iPhone・Chrome)
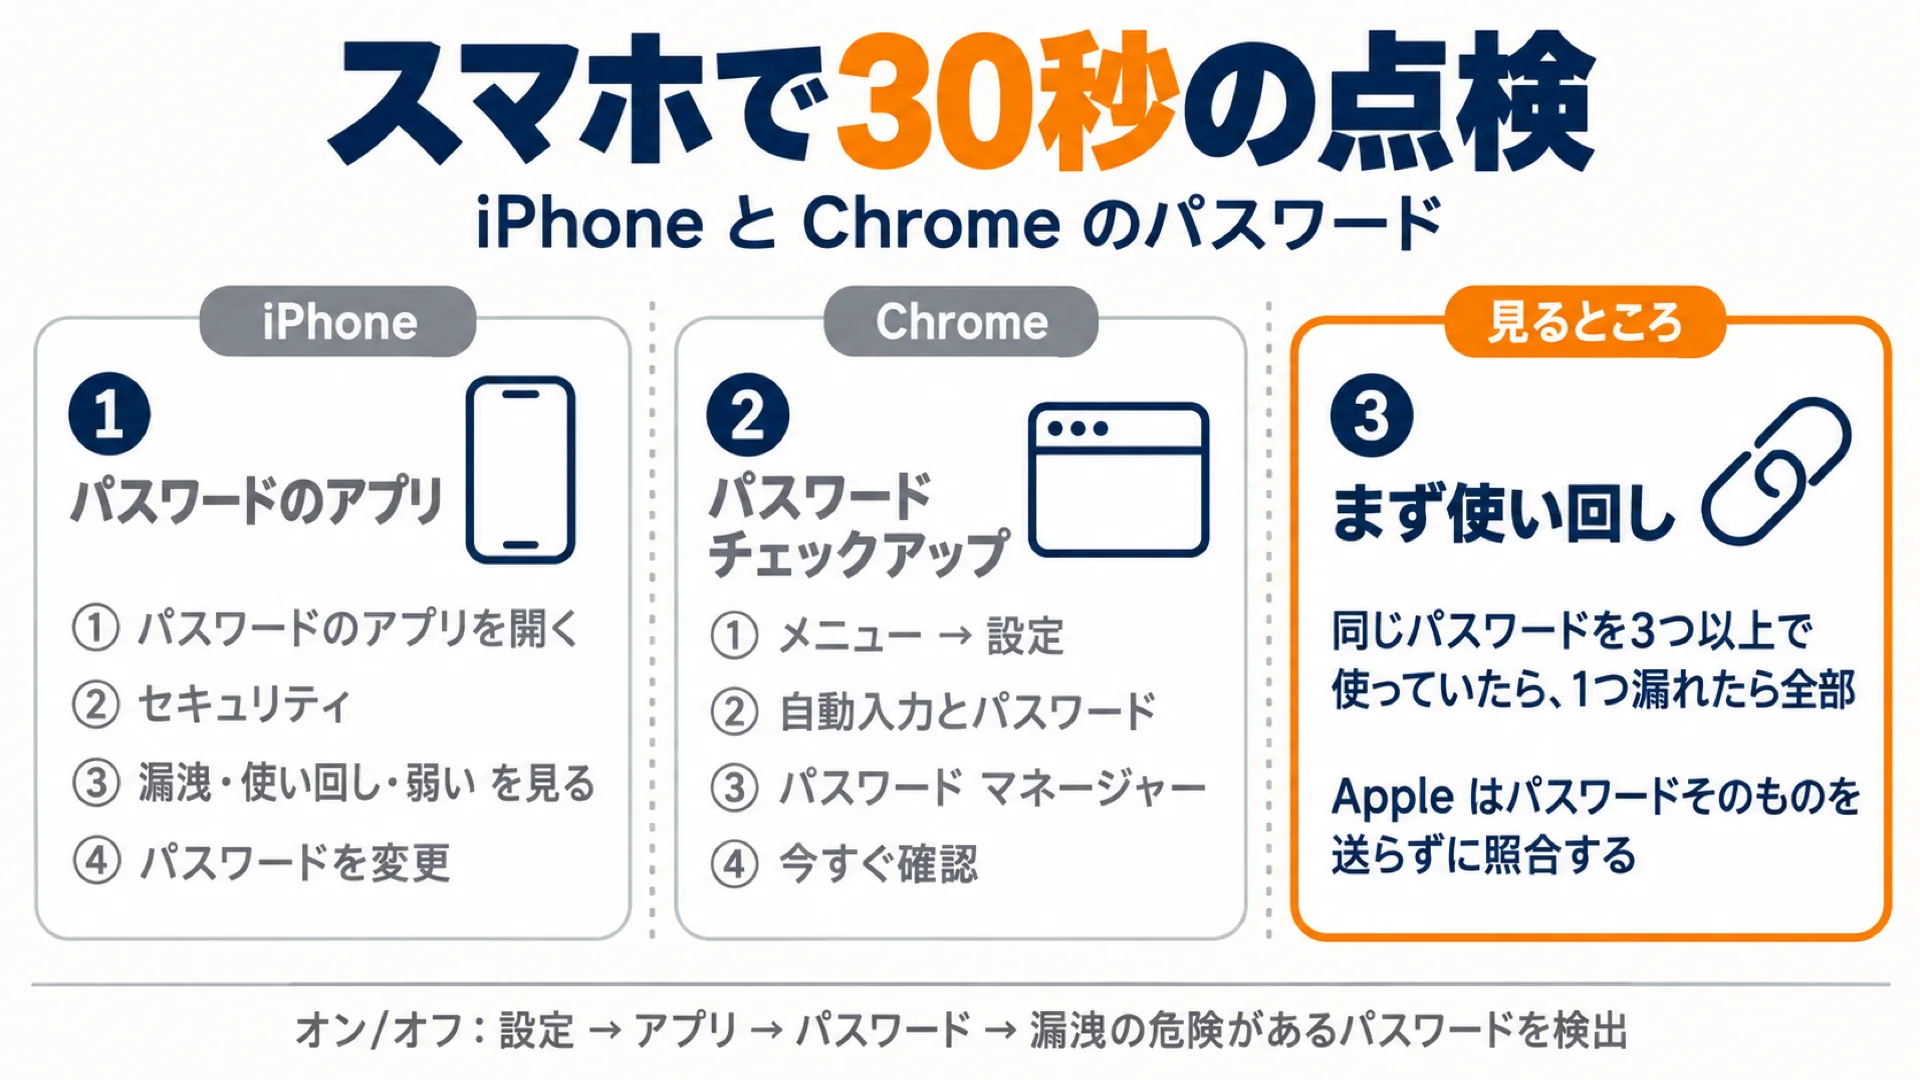
iPhoneとChromeには、保存したパスワードの危険を教えてくれる機能があります。まずは使い回しをなくすことから始めましょう。同じパスワードを使い回していると、1つ漏れただけで、ほかのサービスにも入られてしまいます。
- iPhone(iOS 18以降):「パスワード」アプリ →「セキュリティ」で、使い回し・弱い・漏えいの警告を確認
- 警告をオンにする場所:「設定」→「アプリ」→「パスワード」→「漏洩の危険があるパスワードを検出」
- パソコンのChrome:右上の「⋮」→「パスワードと自動入力」→「Google パスワード マネージャー」→「チェックアップ」
- iPhoneのChrome:「⋮」→「設定」→「自動入力とパスワード」→「パスワード マネージャー」→「パスワード チェックアップ」→「今すぐ確認」
警告が出たものは、そのサービスのサイトでパスワードを変えます。新しいパスワードは、iPhoneやChromeが提案する複雑なものを使うと安心です。1Passwordのようなパスワード管理アプリを使う方法もあります。
Appleは、パスワードそのものを送らずに漏えいのデータと照合しています。また、この点検で分かるのは「過去に漏れたかどうか」です。いま誰かに使われているかを直接確かめる機能ではありません。
2. 端末とブラウザの更新(Chromeは再起動まで)
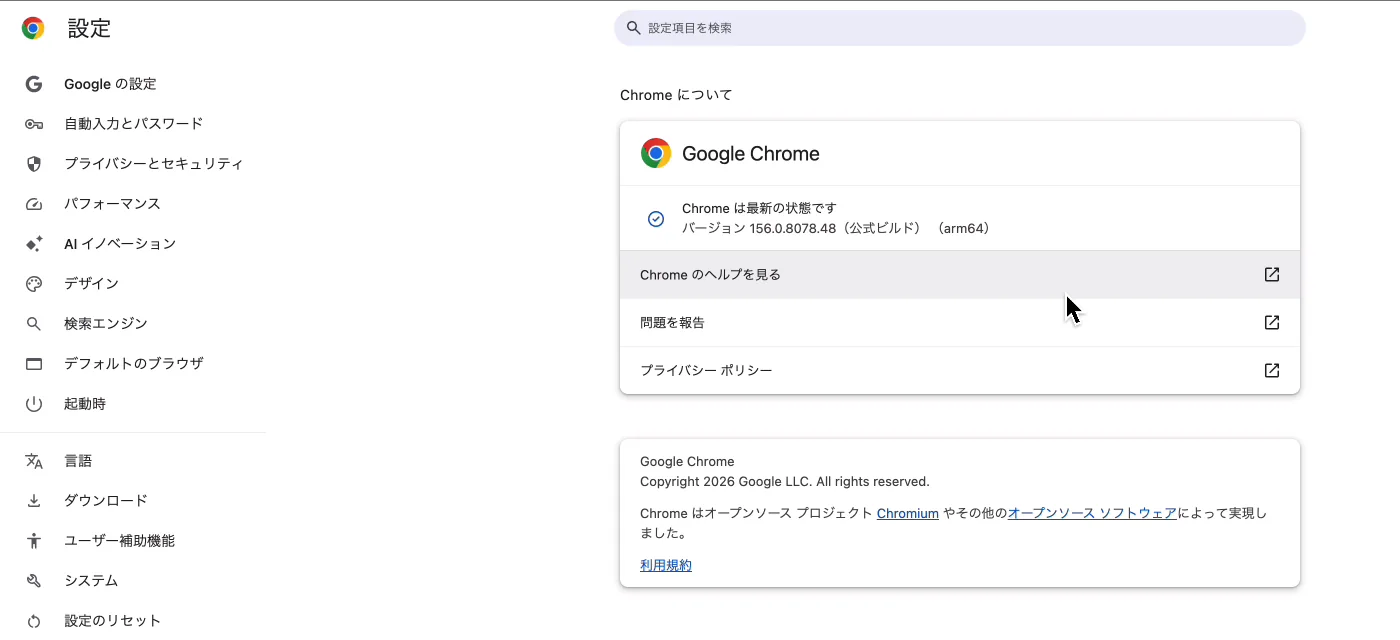
2つ目は、スマホとブラウザを最新の状態にすることです。Chromeは次の手順で、版の確認と更新ができます。
- Chromeの右上の「⋮」→「ヘルプ」→「Google Chrome について」を開く
- 更新が始まったら、「再起動」を押す
- 「Chrome は最新の状態です」と出ればOK
大事なのは、「再起動」を押すまで更新は効かないことです。開いていたタブは再起動のあとに戻ります。iPhoneは「設定」→「一般」→「ソフトウェアアップデート」で確認できます。
3. 2段階認証(GoogleとAppleから)
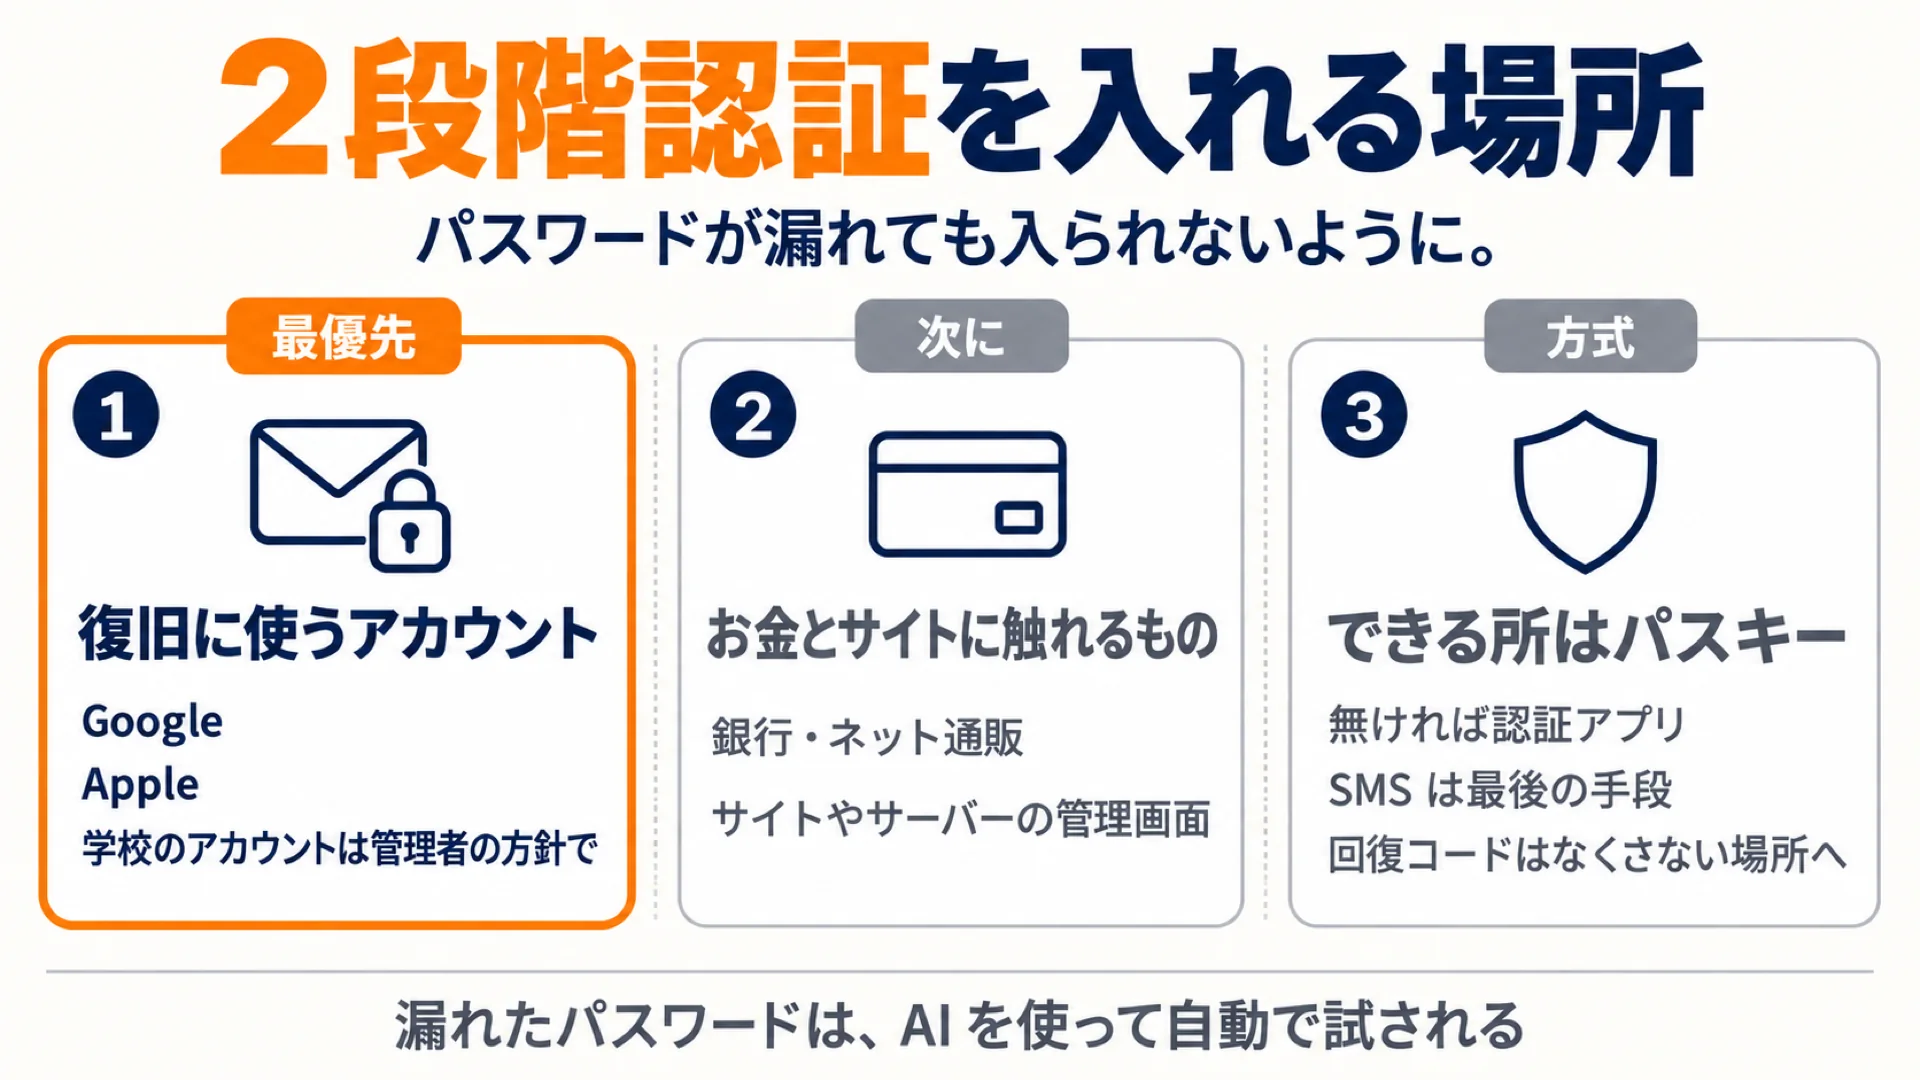
2段階認証は、パスワードに加えて、スマホへの通知や確認コードでもう一度本人かを確かめる仕組みです。パスワードが漏れても、それだけでは入られません。
- 最優先:GoogleとApple(ほかのアカウントの復旧にも使われるため)
- 次に:お金やサイトに触れるもの(銀行・通販・サイトやサーバーの管理画面)
- 学校のアカウント:学校の管理者の方針に従う
方式は、使えるところはパスキー(顔認証や指紋でログインする仕組み)がおすすめです。無ければ認証アプリを使い、SMSは最後の手段にします。バックアップ用の回復コードは、なくさない場所に保存しておきましょう。
- Google:Googleアカウントの「セキュリティ」→「2段階認証プロセス」
- Apple:「設定」→ 自分の名前 →「サインインとセキュリティ」→「2ファクタ認証」
学校の端末は誰が更新する?|Chromebook・iPad・校務のパソコン
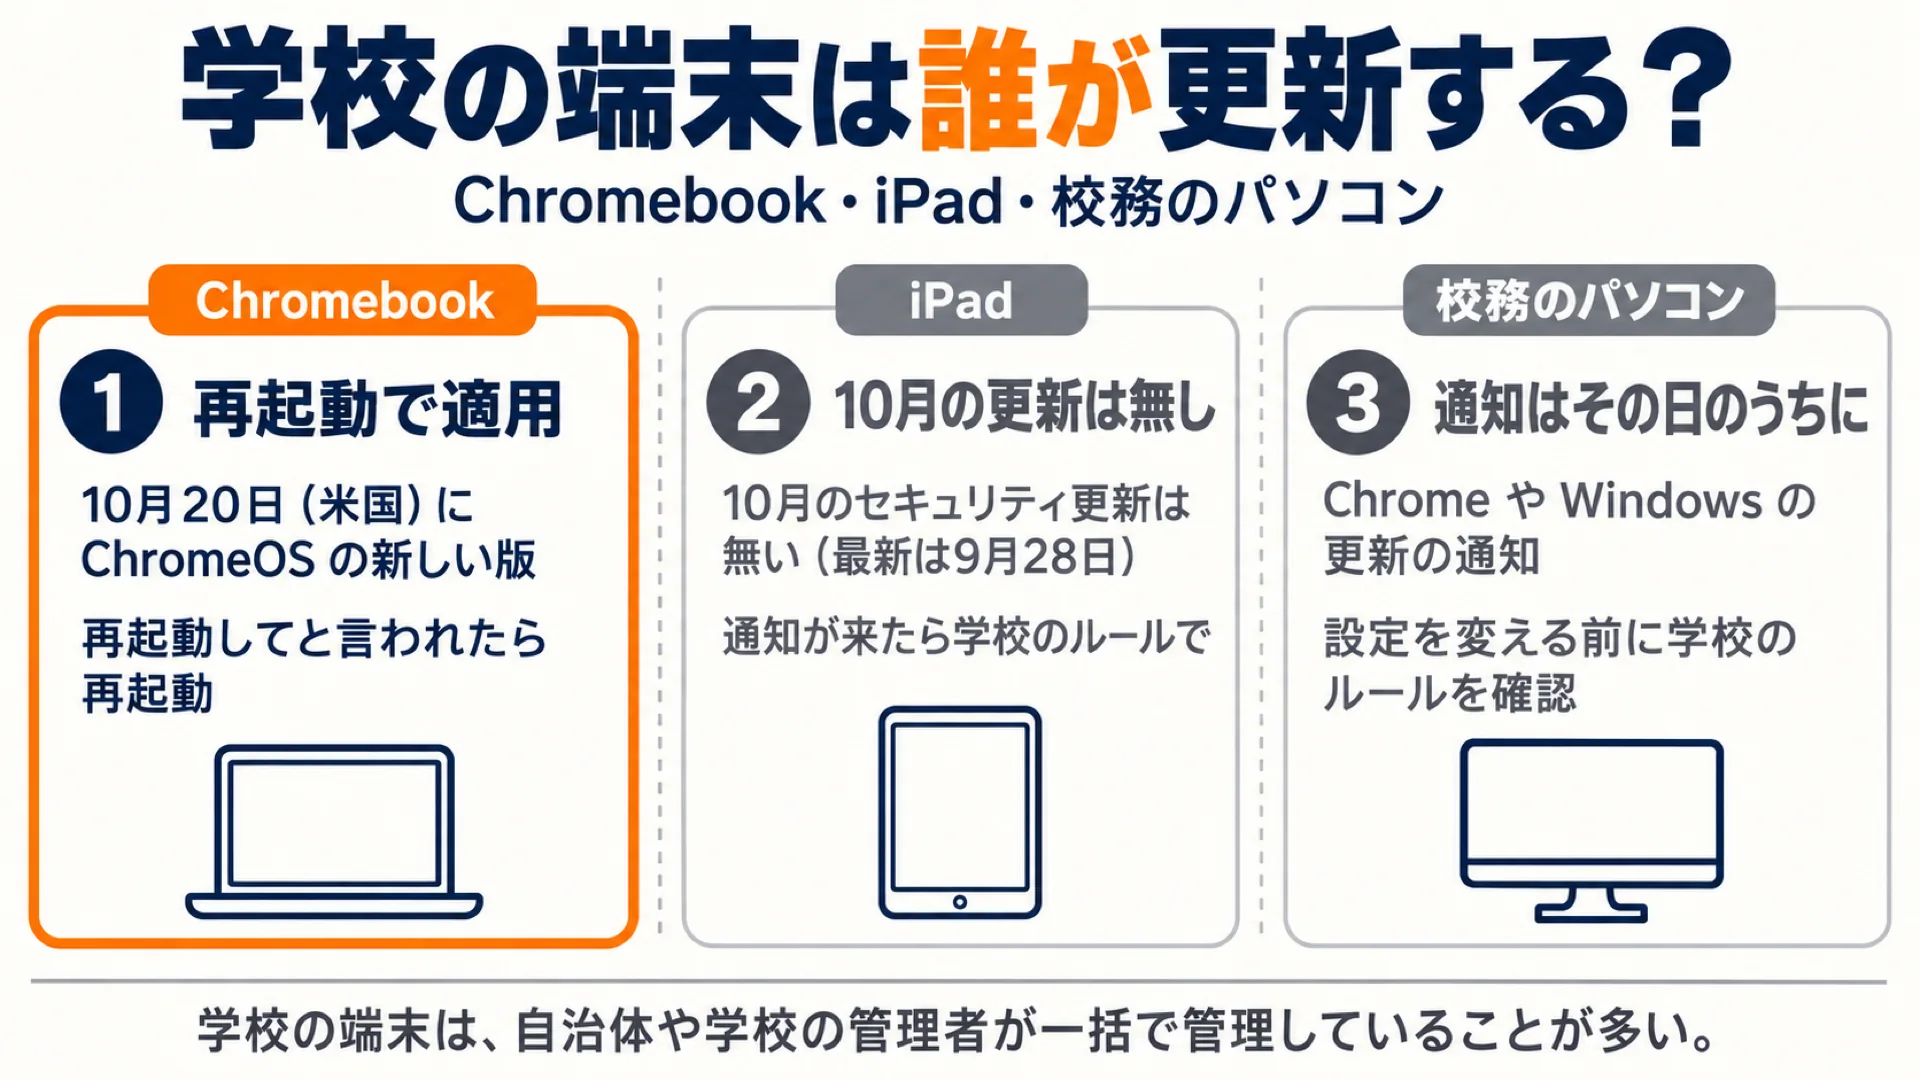
学校で使うChromebookやiPad、校務のパソコンは、多くの場合、自治体や学校の管理者がまとめて管理しています。MDM(端末の設定や更新をまとめて管理する仕組み)で、更新の配信も管理側が行っていることが多いです。
そのため、自分で設定を変える前に、まず学校のルールを確認しましょう。そのうえで、端末ごとに次のことを押さえておきます。
- Chromebook:10月20日(米国時間)に新しいChromeOS(156)が配信。再起動で適用されるので、「再起動して」と出たら再起動する
- iPad:10月22日時点で、10月のセキュリティ更新は出ていない(最新は9月28日)
- 校務のパソコン:ChromeやWindowsの更新の通知が来たら、学校のルールに従ってその日のうちに
「この端末の更新は済んでいますか」「自分でやることはありますか」は、遠慮せず情報担当の先生や管理者に聞いてかまいません。
学校のシステムは管理者に3つ聞く|確認の連絡文はAIで作れる
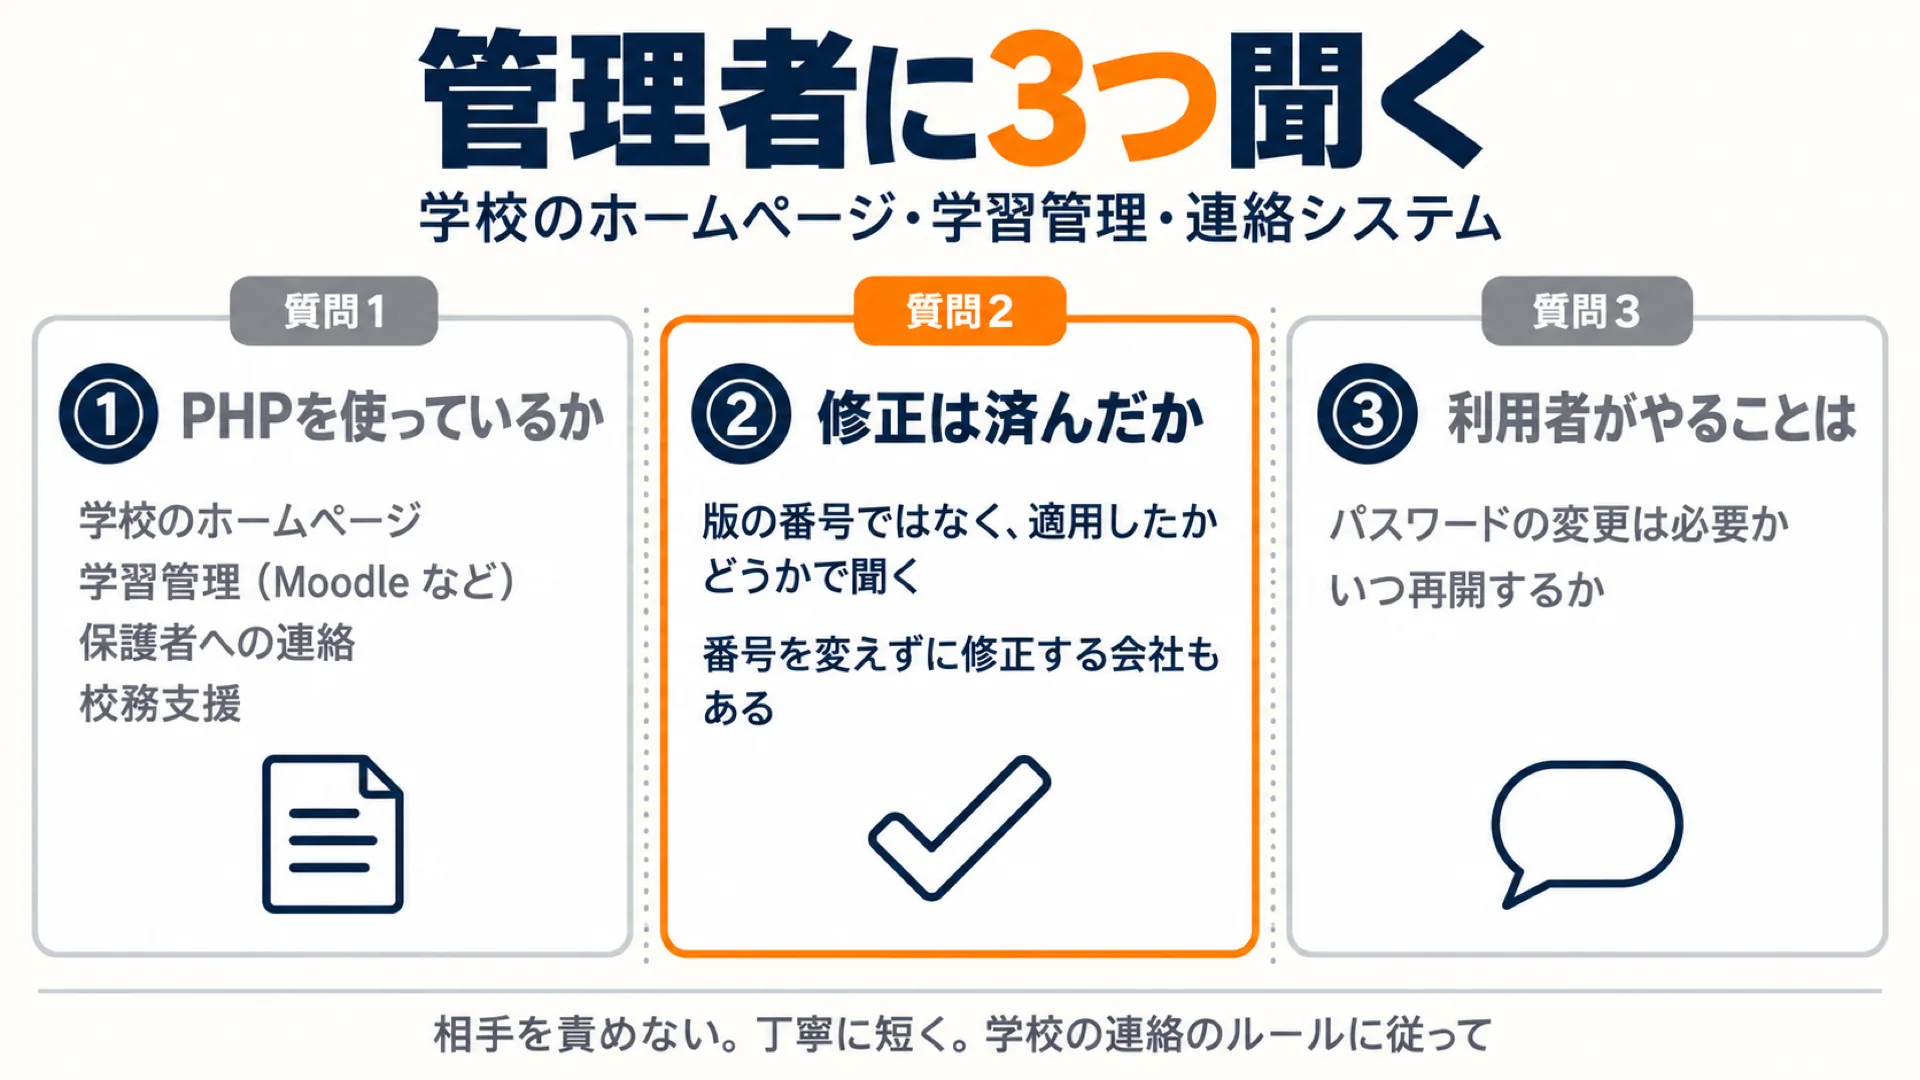
学校のホームページ、Moodleのような学習管理のシステム、保護者への連絡システム、校務支援のシステム。これらがPHPを使っているかどうかは、先生からは見えません。管理している教育委員会や業者に、次の3つを聞きましょう。
- 対象のシステムは、PHPを使っていますか
- 修正の適用は済みましたか
- 利用者の側でやること(パスワードの変更など)はありますか
ポイントは2つ目を版の番号ではなく「適用したかどうか」で聞くことです。サーバー会社の中には、版の番号を変えずに修正だけを取り込むところがあります。番号が古いままでも、修正済みのことがあるのです。
相手を責めない、丁寧で短い文面にするのがコツです。送る前に、学校の連絡のルール(校長や情報担当を通すかどうか)も確認しましょう。連絡文は、ChatGPTやGeminiなどのチャットAIに書かせると1分ほどでできます。宛先と対象を書き換えて使ってください。
PHP の緊急の脆弱性(PHP2Shell、CVE-2026-109618/CVE-2026-109619、2026年10月21日に修正版の公開)について、私の職場で使っているサイトやシステムが対応済みかを、管理者に確認する連絡文を書いてください。

条件:
- 宛先: (例)学校のホームページを管理している教育委員会の担当者/委託している制作会社/社内の情報システム担当
- 対象: (例)学校のホームページ、学習管理システム(Moodle など)、保護者への連絡システム
- 相手を責めない、丁寧で短い文面にする(300字程度)
- 聞くことは3つだけ: 対象のシステムが PHP を使っているか/修正の適用は済んだか(版の番号ではなく適用の有無で)/利用者側でやること(パスワード変更など)があるか
- JPCERT/CC の注意喚起(https://www.jpcert.or.jp/at/2026/at260033.html)を参考として1行添える
- 件名も付ける
AIに「今週やること」を作らせる|パスワードは入れない
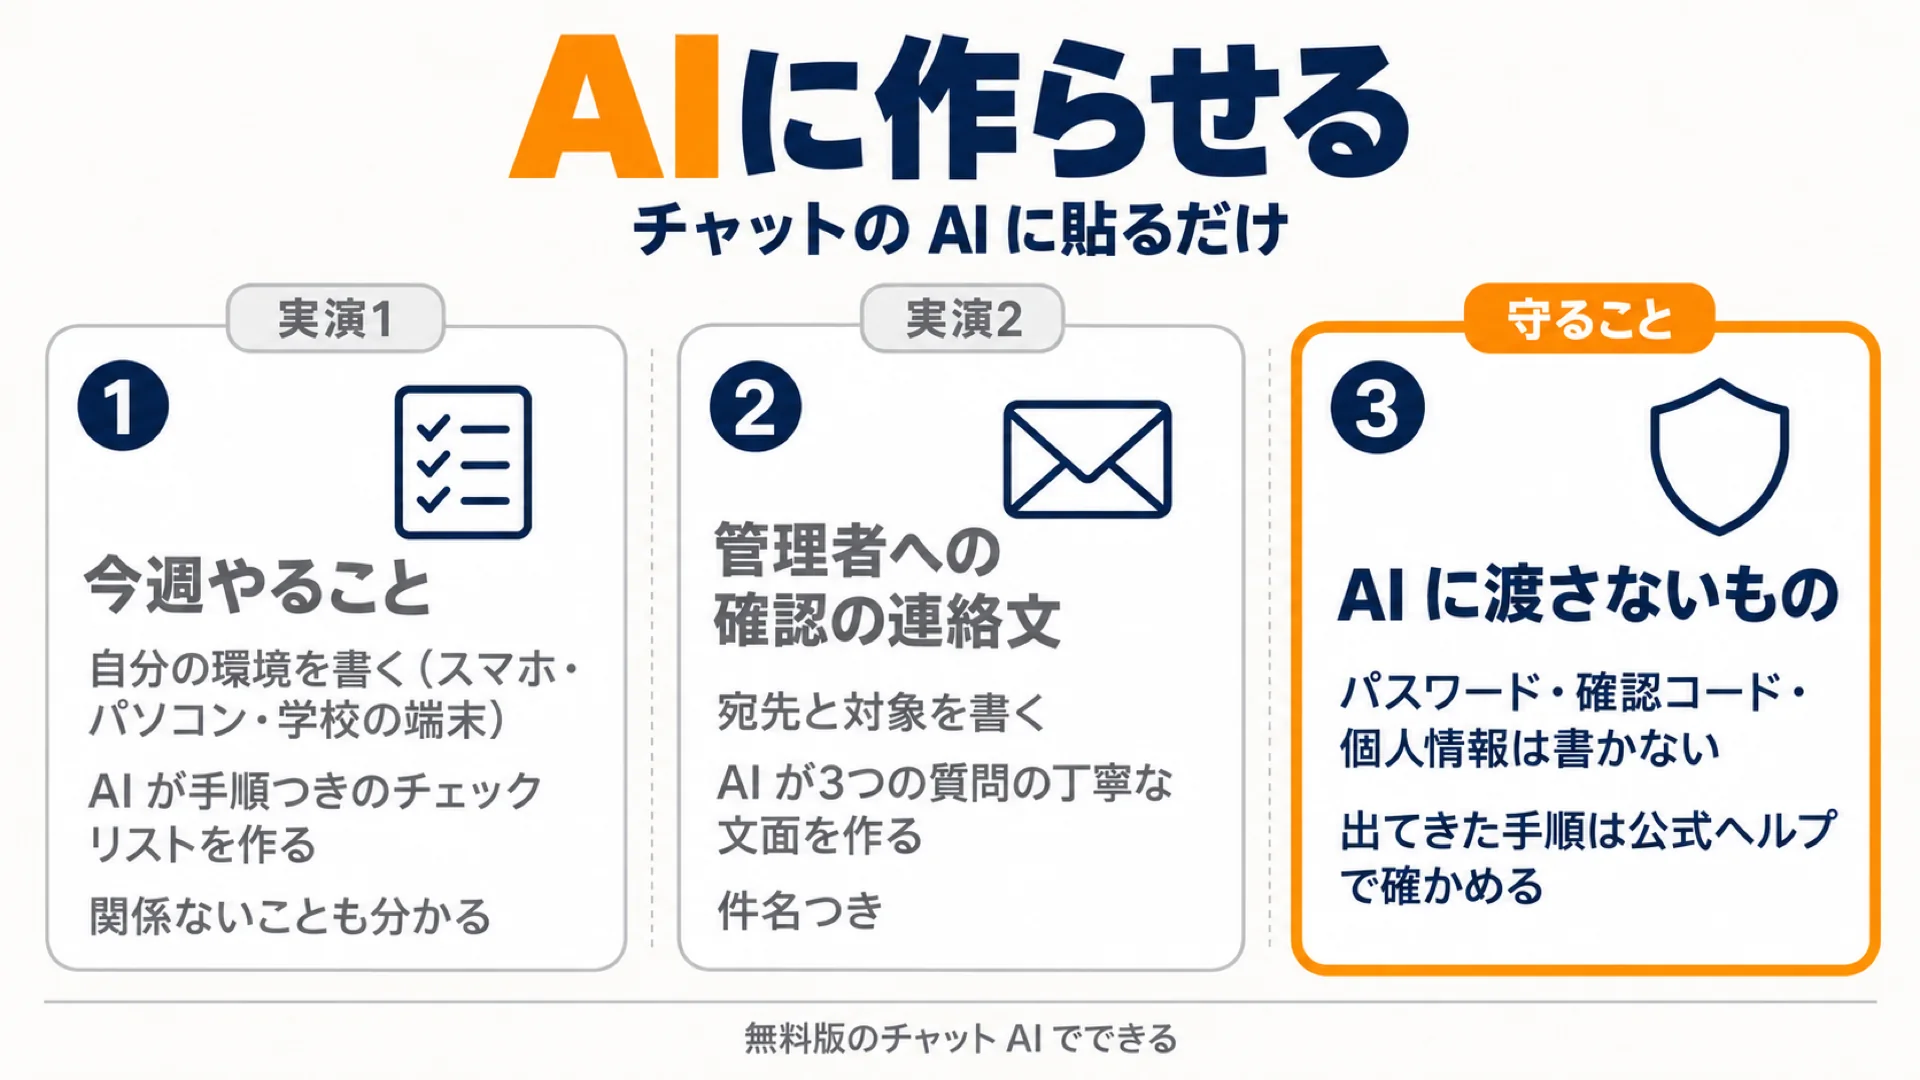
AIを使った攻撃が増えるなら、守る側もAIを使えます。自分が使っている端末やサービスを書き出してチャットAIに渡すと、自分の環境に合わせたチェックリストを作ってくれます。
次のプロンプトの「私の環境」の欄を、自分の端末とサービスに書き換えて貼り付けてください。学校のChromebookのように管理者が更新する端末も書いておくと、「それは管理者に確認」と立場に合わせて答えが変わります。
あなたは私のセキュリティの相談相手です。2026年10月に、PHP・Node.js・Chrome の重大な更新と、国内サービスの大規模なパスワード漏えいの公表が続きました。私の環境に合わせて「今週やること」を短いチェックリストにしてください。

私の環境(ここを書き換えて使う):
- スマホ: iPhone(iOS の版: )
- パソコン: Mac / Windows、ブラウザ: Chrome
- よく使うサービス: (例)Gmail、Amazon、楽天、LINE、X、銀行アプリ
- 自分のサイト: なし / WordPress(レンタルサーバーの会社名: )
- 仕事や学校で使う端末: (例)会社の Windows、学校の Chromebook

守ること:
- 事実には公式の出典 URL を付ける。分からないことは「分からない」と書き、推測で埋めない
- 私のパスワードや個人情報は聞かない
- ログインを促すリンクは出さない。公式サイトのたどり方を教える

出力:
1. 今日やること(10分で終わるもの)を、私の環境に合わせた画面の手順つきで。例: iPhone の「パスワード」アプリ→「セキュリティ」、Chrome の「パスワード チェックアップ」、Chrome の更新と再起動、iPhone のソフトウェアアップデート
2. 今週やること: 漏えいしたパスワードの変更、2段階認証やパスキーの設定、使い回しの解消
3. 様子を見ること: 使っているサービスのお知らせをどこで見ればよいか
4. 私には関係ないこと(安心してよいもの)と、その理由
使うときの注意は3つです。
- パスワード・確認コード・個人情報は、AIのチャットに書かない
- 出てきた手順は、公式のヘルプで確かめてから実行する
- 組織のシステム構成を細かく入れるときは、学校のルールで許されたAIだけを使う
この「AIの教科書」のサイトも、10月21日の夜にAIに点検させました(読み取りだけ)。PHPはサーバー会社の修正で済み、自分では何も切り替えていません。一方で、外から見えなくてよいページが見つかったので、あわせて塞ぎました。点検してみないと分からないことがある、というのがいちばんの学びです。
Geminiを校務で使う基本は、GeminiのGEMで資料作成を数分に|音声で作る見やすいHTML資料術の記事でも紹介しています。
授業で使える話|情報モラルの題材にする
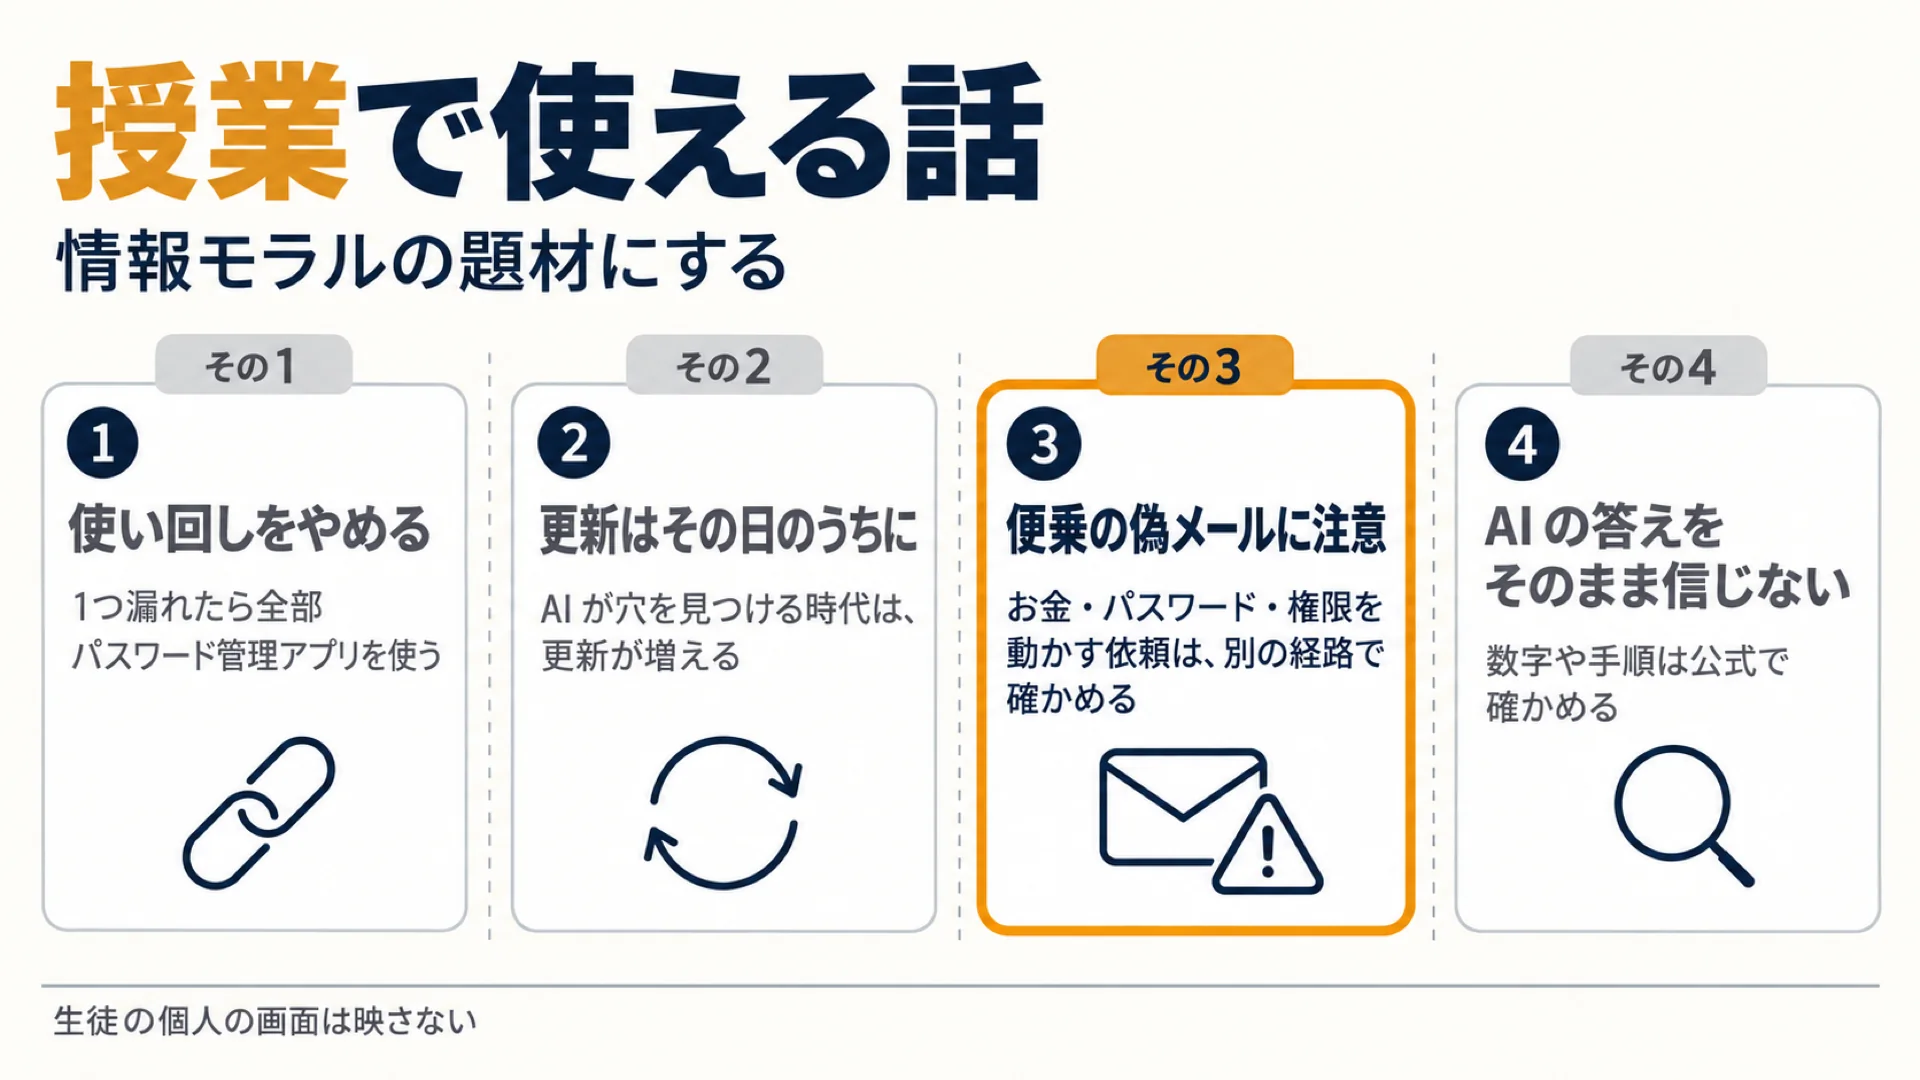
今回のニュースは、生徒に「パスワード」と「更新」の大切さを伝える、身近な題材になります。授業で話せるポイントを4つにまとめました。
- 使い回しをやめる:1つ漏れたら、同じパスワードの全部が危ない
- 更新はその日のうちに:AIが穴を見つける時代は、更新が増える
- 便乗の偽メールに注意:お金・パスワード・権限を動かす依頼は、別の方法で確かめる
- AIの答えをそのまま信じない:数字や手順は公式の情報で確かめる
大きなニュースのあとは、それに便乗した偽のメールやお知らせが増えます。見覚えのない宛先からのメール、リンクだけが貼られたメール、ダウンロードを急がせるメールは開かずに、迷惑メールとして報告しましょう。
生徒と一緒にパスワードの点検の画面を見るときは、個人の画面を映さないように気をつけてください。
いろいろな場所で使ったUSBメモリを職場のパソコンに挿すことも、ウイルスに感染する原因になります。学校や会社では、怪しい動きをしたプログラムを見つけて止めるセキュリティソフト(EDR)や、危ないサイトを見せないフィルタリングを、専門の会社に相談して入れる方法もあります。
まとめ|自分の端末は自分で、学校のシステムは管理者と
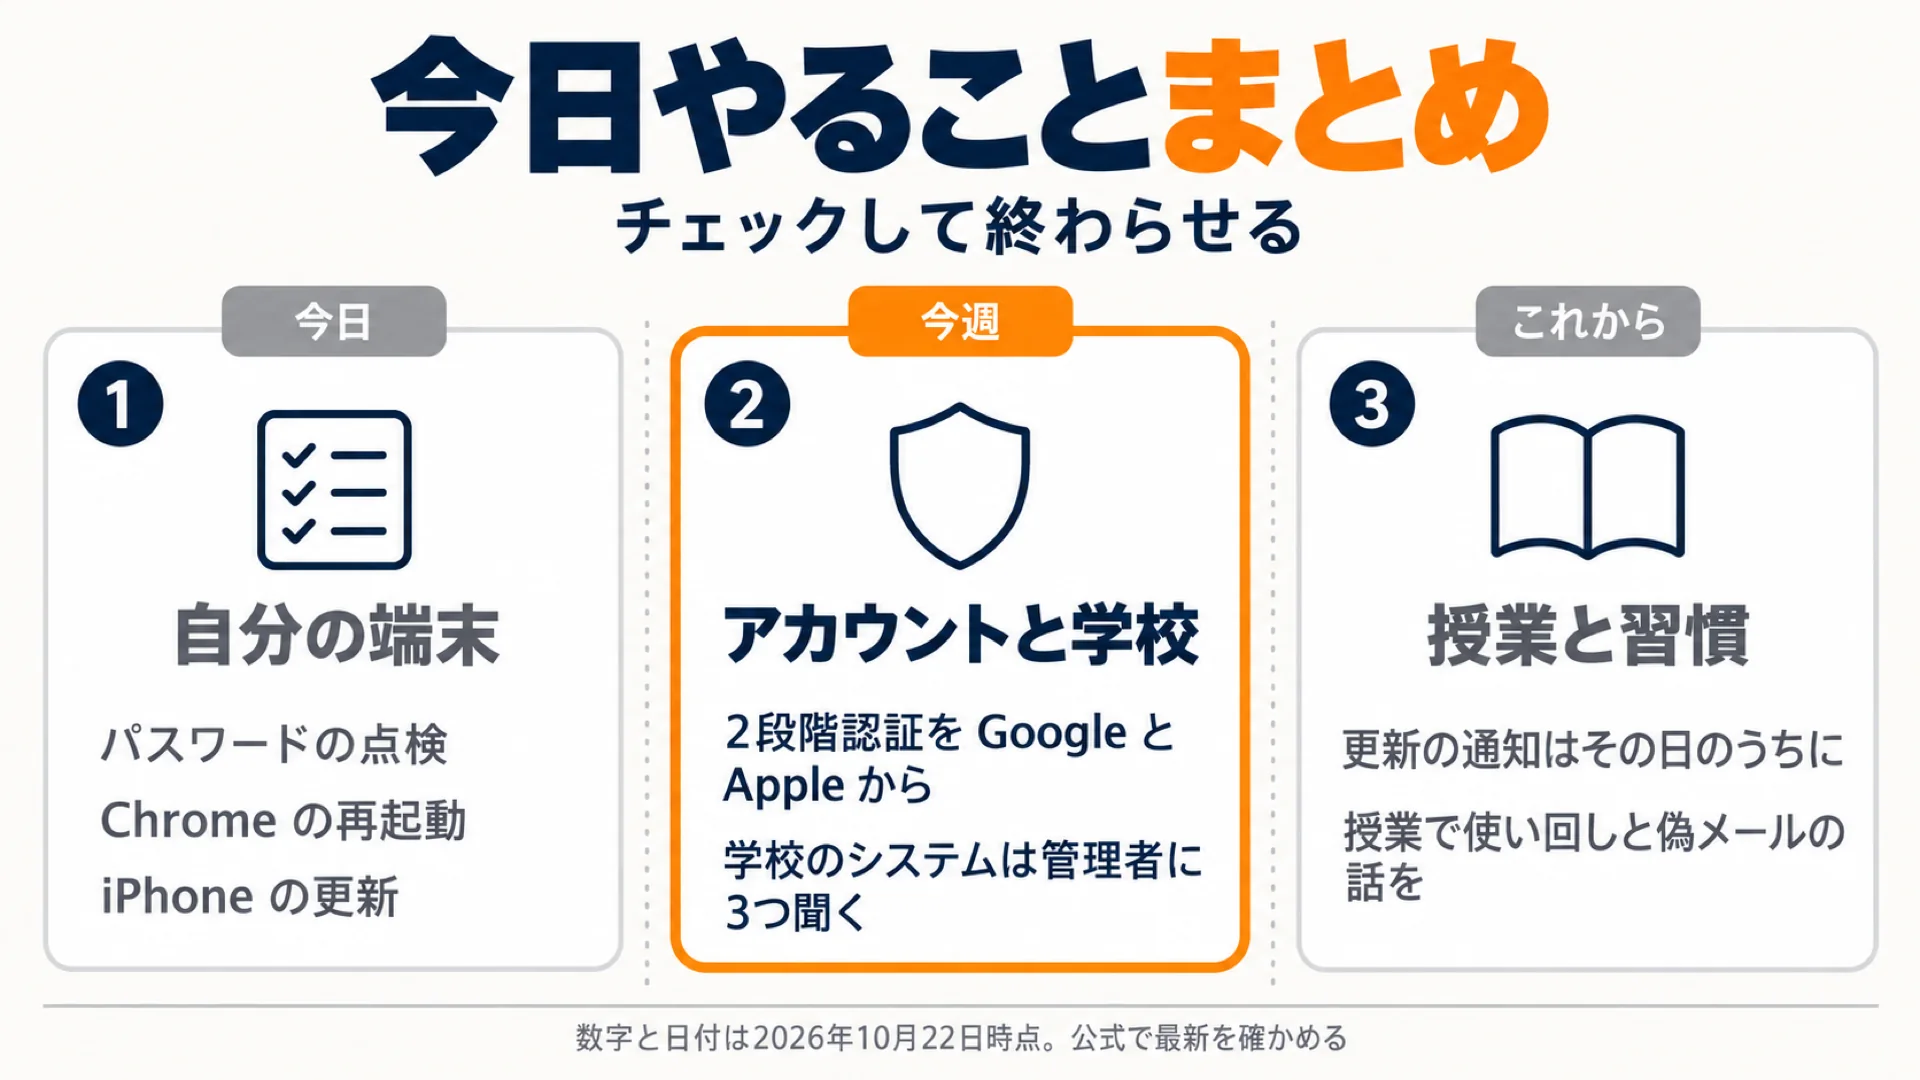
今回は、2026年10月に見つかったPHPの脆弱性と、先生がやることを解説しました。
- PHPの穴はサーバーの側の話。対応するのは管理者とサーバー会社で、多くの一時停止は予防のため
- 先生が今日やるのはパスワードの点検・端末の更新・2段階認証の3つ。Chromeは再起動まで
- 学校の端末とシステムは、管理者に3つ聞く(PHPを使っているか・適用は済んだか・利用者がやることはあるか)
AIが穴を見つける時代になり、こうした更新はこれからも続きます。更新の通知が来たら、その日のうちに。今日の点検をきっかけに、日ごろ使うパソコンやスマホ、インターネットの環境を整えていきましょう。